
- डेस्क टीम
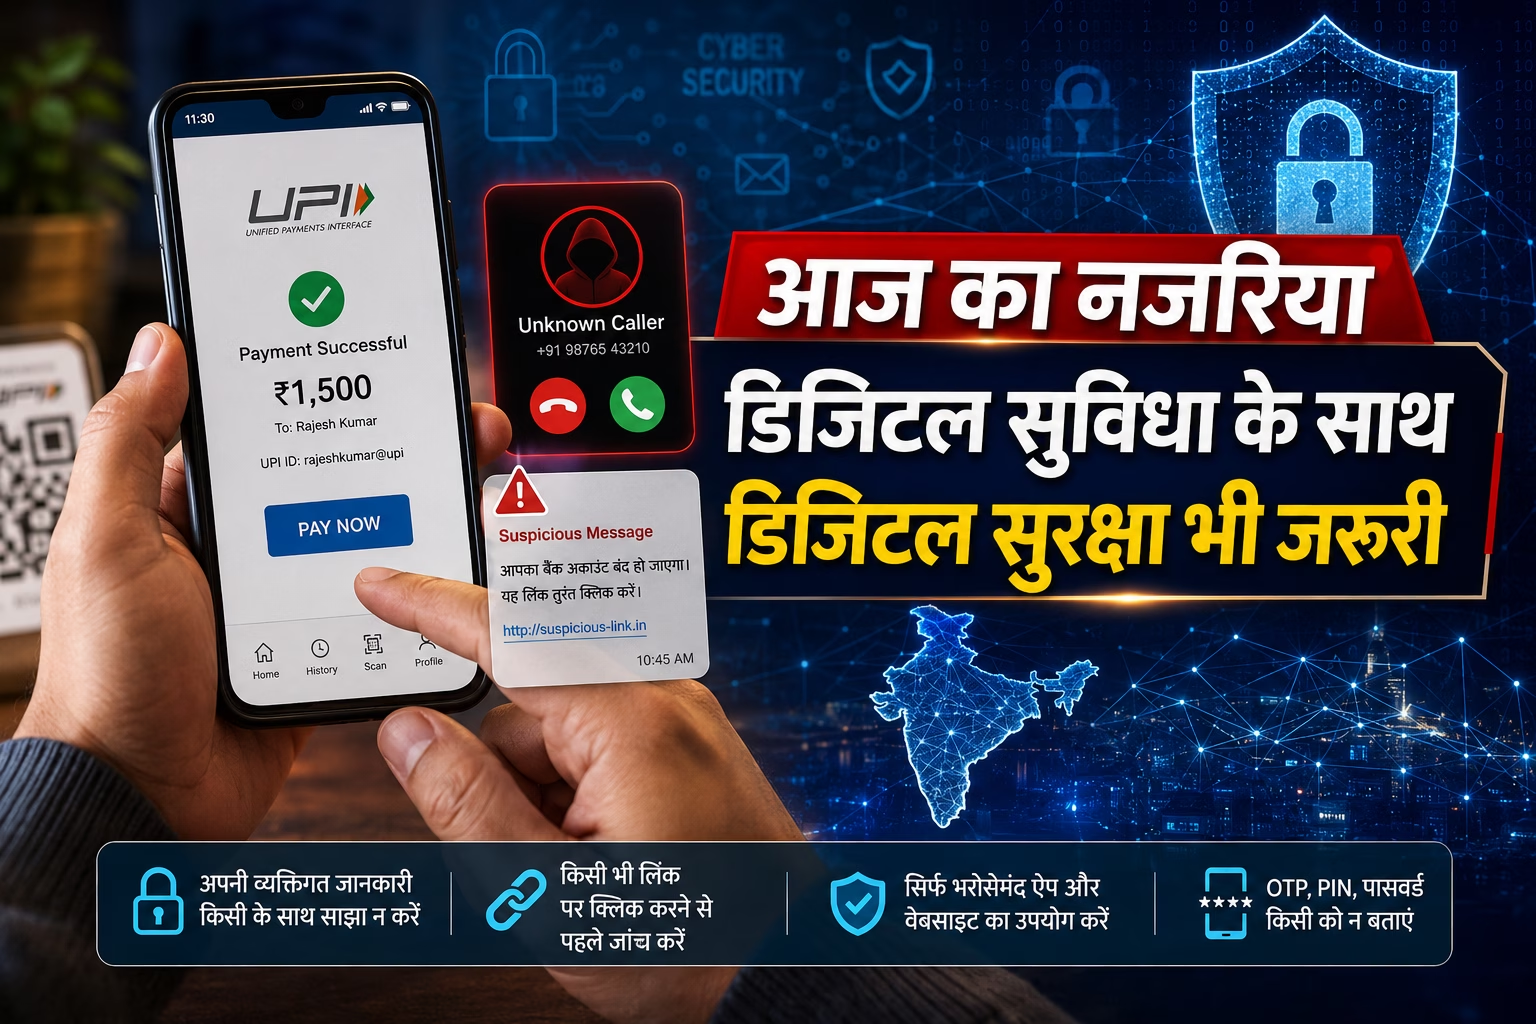
भारत में डिजिटल भुगतान और ऑनलाइन सेवाओं का विस्तार जीवन को आसान बना रहा है। लेकिन इसी डिजिटल विस्तार के साथ साइबर अपराध भी अधिक संगठित और तकनीकी होते जा रहे हैं।
हाल के दिनों में सरकारी एजेंसियों ने फर्जी कॉल, WhatsApp अकाउंट टेकओवर, संदिग्ध मोबाइल एप्लिकेशन, डिजिटल फ्रॉड और साइबर ठगी के अलग-अलग तरीकों को लेकर चेतावनियां और कार्रवाई की हैं। I4C ने अगस्त में ऐसे “Boss Scam” की जानकारी दी, जिसमें कथित तौर पर WhatsApp अकाउंट कब्जे में लेकर कंपनियों के वित्तीय कर्मचारियों को रकम ट्रांसफर करने के निर्देश दिए जाते थे।
TRAI ने भी स्पैम और साइबर फ्रॉड से निपटने के लिए नियामकों के बीच समन्वय और नए उपायों पर जोर दिया है।
सवाल इसलिए केवल यह नहीं है कि नागरिक कितने डिजिटल हो रहे हैं। असली सवाल यह है कि क्या नागरिक, बैंक, टेक कंपनियां और सरकार मिलकर डिजिटल भरोसे को भी उतनी ही तेजी से मजबूत कर रहे हैं?
Fact Sheet
- I4C ने अगस्त 2026 में “Boss Scam” के संबंध में चेतावनी जारी की थी, जिसमें WhatsApp अकाउंट टेकओवर और वित्तीय धोखाधड़ी का पैटर्न सामने आया।
- TRAI ने अगस्त 2026 में स्पैम और साइबर फ्रॉड के मुद्दे पर नियामकों की संयुक्त बैठक की और डिजिटल सुरक्षा से जुड़े उपायों पर जोर दिया।
- TRAI ने पिछले एक वर्ष में 21 लाख से अधिक संदिग्ध/फर्जी नंबरों और करीब एक लाख संस्थाओं के खिलाफ कार्रवाई की जानकारी दी है।
- गृह मंत्रालय के अनुसार I4C के तहत National Cyber Crime Reporting Portal और अन्य प्रणालियों के माध्यम से साइबर अपराधों से निपटने का तंत्र विकसित किया गया है।
- सरकार के अनुसार 30 जून 2026 तक CFCFRMS के माध्यम से 32.80 लाख से अधिक शिकायतों में 11,158 करोड़ रुपये से अधिक की वित्तीय राशि बचाए जाने की जानकारी दी गई है। साइबर वित्तीय धोखाधड़ी की स्थिति में 1930 हेल्पलाइन उपलब्ध है।
मुख्य नजरिया
डिजिटल भारत की सबसे बड़ी उपलब्धियों में से एक यह है कि बैंकिंग, भुगतान, खरीदारी, सरकारी सेवाएं और संचार हमारी जेब में आ गए हैं।
लेकिन डिजिटल सुविधा का दूसरा पहलू भी है।
जब पैसा मोबाइल में है, पहचान मोबाइल में है और संचार मोबाइल में है, तो मोबाइल की सुरक्षा केवल तकनीकी विषय नहीं रह जाती—यह आर्थिक और सामाजिक सुरक्षा का विषय बन जाती है।
यही वजह है कि साइबर फ्रॉड को केवल “लोग सावधान नहीं थे” कहकर समाप्त नहीं किया जा सकता।
निश्चित रूप से नागरिकों को सतर्क रहना चाहिए। अज्ञात लिंक पर क्लिक नहीं करना चाहिए, OTP और PIN साझा नहीं करना चाहिए और संदिग्ध कॉल या संदेश पर तुरंत भरोसा नहीं करना चाहिए। RBI भी डिजिटल सुरक्षा के लिए ऐसे सावधानियों पर लगातार जोर देता रहा है।
लेकिन जिम्मेदारी यहीं खत्म नहीं होती।
पहला सवाल: क्या नागरिक से बहुत ज्यादा अपेक्षा की जा रही है?
आज एक सामान्य व्यक्ति के सामने बैंक, UPI, ई-कॉमर्स, सोशल मीडिया, सरकारी पोर्टल, मोबाइल ऐप और दर्जनों डिजिटल सेवाएं हैं।
हर सेवा के सुरक्षा नियम अलग हो सकते हैं।
दूसरी तरफ साइबर अपराधी लगातार नए तरीके खोज रहे हैं।
इस स्थिति में केवल यह कहना कि “सतर्क रहें” पर्याप्त नहीं है।
डिजिटल सिस्टम को भी इतना सुरक्षित, स्पष्ट और user-friendly होना चाहिए कि सामान्य व्यक्ति गलती करने से पहले ही खतरे को पहचान सके।
दूसरा सवाल: टेक्नोलॉजी कंपनियों की जिम्मेदारी क्या है?
अगर किसी डिजिटल प्लेटफॉर्म का इस्तेमाल बड़े पैमाने पर ठगी के लिए किया जा रहा है, तो केवल अपराधी की पहचान करना पर्याप्त नहीं होना चाहिए।
सवाल यह भी होना चाहिए:
क्या प्लेटफॉर्म ने असामान्य गतिविधि पहचानी?
क्या संदिग्ध अकाउंट जल्दी रोका गया?
क्या उपयोगकर्ता को समय पर चेतावनी मिली?
क्या पीड़ित के लिए शिकायत और recovery mechanism आसान है?
भारत में सरकार और नियामक संस्थाएं प्लेटफॉर्म तथा दूरसंचार तंत्र की जवाबदेही बढ़ाने के लिए कदम उठा रही हैं। लेकिन यह प्रक्रिया लगातार विकसित होने वाली है।
तीसरा सवाल: AI के दौर में समस्या कितनी बदल सकती है?
AI साइबर अपराध को समाप्त करने वाला उपकरण भी बन सकता है और अपराधियों के लिए नई क्षमता भी पैदा कर सकता है।
फर्जी आवाज, नकली वीडियो, बेहतर phishing संदेश और अधिक व्यक्तिगत scam communication भविष्य में आम उपयोगकर्ता के लिए असली और नकली के बीच अंतर करना और कठिन बना सकते हैं।
इसलिए आने वाले समय में डिजिटल साक्षरता का अर्थ केवल “मोबाइल चलाना” नहीं होगा।
Digital Literacy का अगला चरण होगा—Digital Verification।
यानी:
देखो → रुको → जांचो → फिर कार्रवाई करो।
अलग-अलग दृष्टिकोण
नागरिक का दृष्टिकोण
“मेरे पैसे और मेरी पहचान की सुरक्षा मेरी प्राथमिकता है।”
बैंक/फाइनेंशियल सिस्टम का दृष्टिकोण
“तेज डिजिटल लेनदेन के साथ fraud detection और transaction monitoring को मजबूत करना जरूरी है।”
टेक कंपनी का दृष्टिकोण
“प्लेटफॉर्म का दुरुपयोग रोकना और legitimate users की सुविधा बनाए रखना दोनों जरूरी हैं।”
सरकार/नियामक का दृष्टिकोण
“साइबर अपराध सीमा-विहीन है, इसलिए पुलिस, बैंक, टेलीकॉम और टेक कंपनियों के बीच coordination जरूरी है।”
Impact
साइबर फ्रॉड का नुकसान केवल खाते से निकली रकम तक सीमित नहीं है।
इसका प्रभाव हो सकता है:
- परिवार की आर्थिक सुरक्षा पर
- वरिष्ठ नागरिकों पर
- छोटे कारोबारियों पर
- डिजिटल भुगतान के भरोसे पर
- बैंकिंग सिस्टम पर विश्वास पर
- व्यक्तिगत पहचान और privacy पर
इसीलिए डिजिटल सुरक्षा को अब consumer protection + financial security + public safety—तीनों के साझा क्षेत्र के रूप में देखना अधिक उपयोगी होगा।
What Next?
भारत के डिजिटल भविष्य के लिए पांच बातें महत्वपूर्ण होंगी:
1. Faster Fraud Detection
संदिग्ध गतिविधि को लेनदेन पूरा होने से पहले पहचानने की क्षमता।
2. Faster Complaint Resolution
शिकायत के बाद पीड़ित को स्पष्ट और तेज प्रक्रिया।
3. Better Platform Accountability
दुरुपयोग रोकने के लिए टेक कंपनियों और डिजिटल प्लेटफॉर्म की जवाबदेही।
4. Mass Digital Literacy
साइबर सुरक्षा की जानकारी केवल शहरों तक सीमित न रहे।
5. AI-era Verification System
Deepfake, voice cloning और AI-generated scams को पहचानने की क्षमता विकसित करना।
आज का निष्कर्ष
डिजिटल भारत का अगला लक्ष्य केवल “हर व्यक्ति को डिजिटल बनाना” नहीं होना चाहिए।
अगला लक्ष्य होना चाहिए:
“हर व्यक्ति को सुरक्षित डिजिटल नागरिक बनाना।”
क्योंकि जिस डिजिटल अर्थव्यवस्था में पैसा कुछ सेकंड में भेजा जा सकता है, वहां सुरक्षा व्यवस्था को भी उतनी ही तेजी से प्रतिक्रिया देनी होगी।
सुविधा डिजिटल हो सकती है, लेकिन भरोसा तभी बनेगा जब सुरक्षा भी डिजिटल व्यवस्था का मूल हिस्सा बने।
Source / Verification
मुख्य तथ्य और संदर्भ के लिए I4C/MHA, TRAI, RBI तथा अन्य आधिकारिक/विश्वसनीय स्रोतों को प्राथमिकता दी गई है। I4C की चेतावनी, TRAI की हालिया साइबर-फ्रॉड पहल और CFCFRMS से जुड़े सरकारी आंकड़ों का उपयोग किया गया है।
Editorial Note: यह लेख तथ्य-आधारित विश्लेषण/नजरिया है। जहां तथ्य और विश्लेषण अलग हैं, वहां दोनों को अलग रखा गया है।
Discover more from
Subscribe to get the latest posts sent to your email.