
- एक्सपलेनर डेस्क
DPDP Act 2026 : आज हम मोबाइल नंबर, ईमेल, फोटो, लोकेशन, ऑनलाइन खरीदारी, बैंकिंग और सोशल मीडिया के जरिए लगातार अपना डिजिटल डेटा साझा करते हैं।
सवाल है—यह डेटा कंपनियां कितने समय तक रख सकती हैं, इसका इस्तेमाल किस काम के लिए कर सकती हैं और अगर डेटा लीक हो जाए तो आपकी सुरक्षा कौन करेगा?
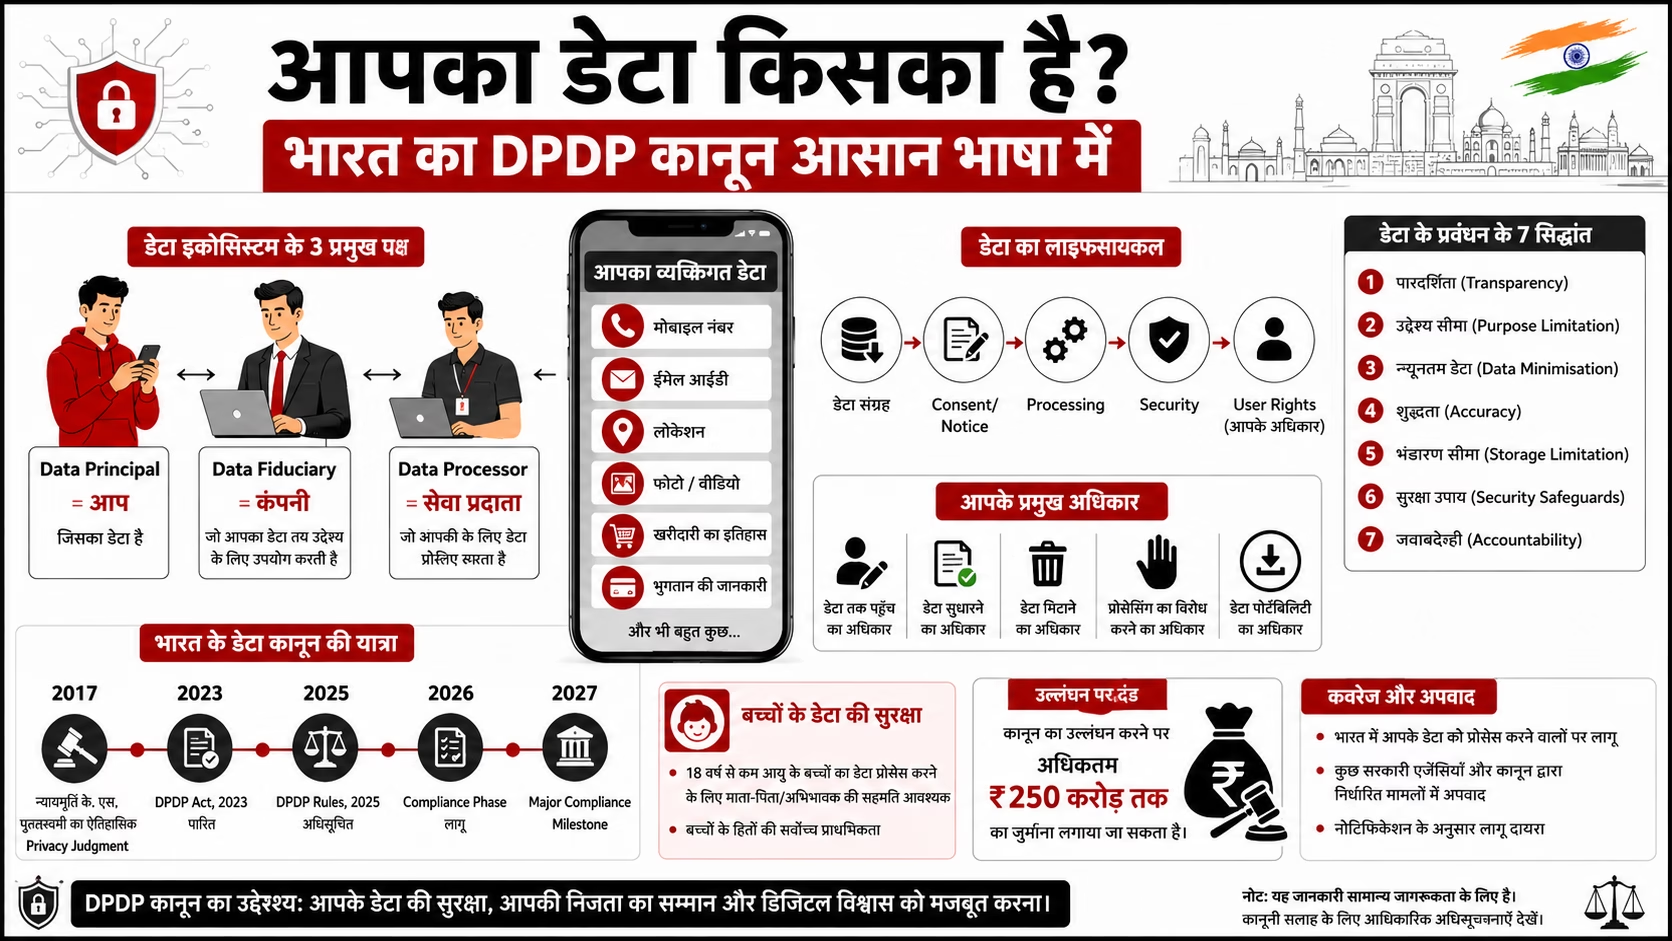
इसी को नियंत्रित करने के लिए भारत ने Digital Personal Data Protection Act, 2023 (DPDP Act) बनाया। इसके बाद DPDP Rules, 2025 अधिसूचित किए गए, जिन्होंने कानून को लागू करने का व्यावहारिक ढांचा दिया। सरकार के अनुसार Rules का उद्देश्य नागरिकों के व्यक्तिगत डेटा की सुरक्षा और डिजिटल अर्थव्यवस्था में जिम्मेदार डेटा उपयोग के बीच संतुलन बनाना है।
सरल शब्दों में:
आपका डेटा सिर्फ कंपनियों की संपत्ति नहीं है; उसके इस्तेमाल पर आपकी भूमिका और कुछ कानूनी अधिकार भी हैं।
यह कानून जरूरी क्यों हुआ?
मान लीजिए आपने किसी Shopping App पर अपना—
- नाम
- मोबाइल नंबर
- पता
- ईमेल
- भुगतान संबंधी जानकारी
दिया।
अब सवाल उठता है:
क्या कंपनी इस जानकारी का इस्तेमाल किसी भी उद्देश्य से कर सकती है?
DPDP व्यवस्था का मूल विचार है कि व्यक्तिगत डेटा का इस्तेमाल कानूनी उद्देश्य और निर्धारित नियमों के अनुसार किया जाए।
कानून में Transparency, Purpose Limitation, Data Minimisation, Accuracy, Storage Limitation, Security Safeguards और Accountability जैसे सिद्धांत शामिल हैं।
यानी कंपनी को यह समझना होगा कि उसे आपका डेटा क्यों चाहिए, कितना चाहिए और उसकी सुरक्षा कैसे करनी है।
यह कानून काम कैसे करता है?
इसे तीन किरदारों से समझिए।
1. Data Principal
जिस व्यक्ति का डेटा है, वही Data Principal है।
उदाहरण:
आपने किसी ऐप पर अपना मोबाइल नंबर दिया।
आप = Data Principal
2. Data Fiduciary
जो संस्था यह तय करती है कि आपका डेटा क्यों और कैसे इस्तेमाल किया जाएगा, उसे Data Fiduciary कहा जाता है।
उदाहरण:
किसी Shopping Platform ने आपका पता और फोन नंबर लिया।
Shopping Platform = Data Fiduciary
3. Data Processor
जो संस्था किसी Data Fiduciary की ओर से डेटा को प्रोसेस करती है, वह Data Processor हो सकती है।
उदाहरण:
किसी कंपनी ने डेटा स्टोरेज के लिए दूसरी टेक्नोलॉजी कंपनी की सेवा ली।
सबसे महत्वपूर्ण बात
किसी डिजिटल सेवा में जब आप देखते हैं—
“I Agree”
“Allow”
“Accept”
तो अक्सर आप डेटा प्रोसेसिंग से जुड़े किसी consent mechanism का हिस्सा बन रहे होते हैं।
DPDP framework में consent को महत्वपूर्ण स्थान दिया गया है। Consent notice को स्पष्ट और समझने योग्य बनाने पर जोर दिया गया है, ताकि व्यक्ति यह समझ सके कि उसका डेटा किस उद्देश्य से लिया जा रहा है।
यानी भविष्य में केवल लंबी और जटिल Privacy Policy दिखाकर उपयोगकर्ता को भ्रमित करना पर्याप्त नहीं माना जा सकता।
यह कानून यहां तक कैसे पहुंचा?
2017 — Privacy को मौलिक अधिकार माना गया
सुप्रीम कोर्ट के K.S. Puttaswamy फैसले ने Privacy को संविधान के Article 21 के तहत मौलिक अधिकार के रूप में मान्यता दी।
यह भारत के डेटा-प्राइवेसी ढांचे की बड़ी संवैधानिक नींव बनी।
11 अगस्त 2023 — DPDP Act
संसद ने Digital Personal Data Protection Act, 2023 पारित किया।
2025 — DPDP Rules
सरकार ने DPDP Rules को अधिसूचित किया। Rules ने कानून के व्यावहारिक implementation का ढांचा तैयार किया।
2026 — Compliance की तैयारी
Rules में phased implementation का प्रावधान है। कुछ प्रावधान पहले प्रभावी हुए, जबकि कई substantive compliance requirements के लिए 18 महीने की अवधि दी गई है।
13 मई 2027 — महत्वपूर्ण अगला पड़ाव
Rules के अनुसार कई substantive provisions के लिए 18 महीने बाद implementation का चरण आता है।
आम आदमी पर क्या असर पड़ेगा?
1. कंपनियों की जवाबदेही बढ़ेगी
कंपनियों को personal data की सुरक्षा और उसके उपयोग के लिए अधिक जिम्मेदार होना पड़ेगा।
2. Data Breach ज्यादा गंभीर मामला बनेगा
अगर किसी संस्था के सिस्टम से व्यक्तिगत डेटा लीक होता है, तो Data Fiduciary पर कानूनी जिम्मेदारी आ सकती है।
3. Privacy की समझ बढ़ेगी
लोगों को यह समझने में मदद मिलेगी कि वे कौन-सा डेटा साझा कर रहे हैं और उसका इस्तेमाल कैसे हो सकता है।
4. बच्चों के डेटा पर विशेष ध्यान
बच्चों से जुड़े डेटा के लिए अतिरिक्त सुरक्षा प्रावधान हैं।
5. कंपनियों पर आर्थिक दंड
कानून में उल्लंघनों के लिए भारी आर्थिक दंड का प्रावधान है। गंभीर मामलों में penalty ₹250 करोड़ तक जा सकती है।
लेकिन एक सवाल अभी भी महत्वपूर्ण है
क्या कानून बन जाने से आपका डेटा अपने आप सुरक्षित हो जाएगा?
नहीं।
कानून एक framework देता है। असली सुरक्षा इस बात पर निर्भर करेगी कि—
- कंपनियां नियमों का पालन कितना करती हैं;
- नागरिक अपने अधिकारों का इस्तेमाल कितना करते हैं;
- data breaches पर कार्रवाई कितनी प्रभावी होती है;
- regulatory व्यवस्था कितनी मजबूत रहती है।
यानी Data Privacy केवल सरकार या कंपनियों की जिम्मेदारी नहीं है; डिजिटल नागरिक के रूप में आपकी जागरूकता भी जरूरी है।
आपके लिए 5 आसान Data Privacy Rules
1. हर App को हर Permission न दें
जिस Permission की जरूरत नहीं है, उसे Allow करने से बचें।
2. OTP कभी साझा न करें
कोई बैंक, कंपनी या अधिकारी बनकर OTP मांगे तो सावधान रहें।
3. Privacy Policy को पूरी तरह पढ़ना मुश्किल हो तो कम से कम मुख्य बातें देखें
विशेष रूप से देखें:
Data क्यों लिया जा रहा है?
किसके साथ साझा होगा?
कितने समय तक रखा जाएगा?
4. पुराने Apps हटाएं
जिस App का इस्तेमाल नहीं करते, उसे हटाना और उसकी permissions की समीक्षा करना अच्छा अभ्यास है।
5. Public Wi-Fi पर संवेदनशील काम सोच-समझकर करें
खासकर Banking और महत्वपूर्ण Account Login के दौरान सावधानी रखें।
एक लाइन में समझिए
DPDP कानून का मूल संदेश है—Digital India में डेटा जरूरी है, लेकिन डेटा का इस्तेमाल जिम्मेदारी, पारदर्शिता और सुरक्षा के साथ होना चाहिए।
Discover more from
Subscribe to get the latest posts sent to your email.